01
現在の対策状況
組織、認証、端末、ネットワーク、クラウド、バックアップなどを横断して確認。どこまで対策できていて、どこに不足があるのかが分かります。
- 認証・アカウント不足
- ネットワーク概ね良好
-中小企業・中堅企業向け セキュリティ診断
質問への回答と外部からのセキュリティチェックをもとに、自社の重大なリスクと、今取り組むべき対策を明確にします。
セキュリティ診断10万円〜
サンプルレポート・架空企業
-課題
MFA、バックアップ、端末管理、クラウド設定、ログ管理、社内ルールなど、セキュリティ対策にはさまざまな選択肢があります。しかし、予算・人員・時間には限りがあり、すべての対策を一度に実施することは現実的ではありません。重要なのは、自社にとって影響の大きいリスクを把握し、優先順位をつけて対策することです。
対策はしているが、これで十分なのか判断できない
対策の候補は挙がっているが、どれを先に進めるべきか決められない
社内の設定や運用ルールを、全体として把握できていない
経営層に、対策の必要性や優先順位をうまく説明できない
取引先から対策状況を聞かれ、回答に困っている
SCS評価制度に向けて、何を準備すべきか分からない
-この診断で分かること
01
組織、認証、端末、ネットワーク、クラウド、バックアップなどを横断して確認。どこまで対策できていて、どこに不足があるのかが分かります。
02
見つかった問題の中から、攻撃される可能性と事業への影響を踏まえ、優先して対処すべき5つの重大リスクが分かります。
03
必要な対策を「直ちに」「30日以内」「90日以内」の3段階に整理し、どの対策から取り組むべきかが分かります。
04
SCS評価制度への対応に向けて、追加の確認や整備が必要になりそうな領域が参考情報として分かります。
規程・証跡の整備要整備
-レポートサンプル
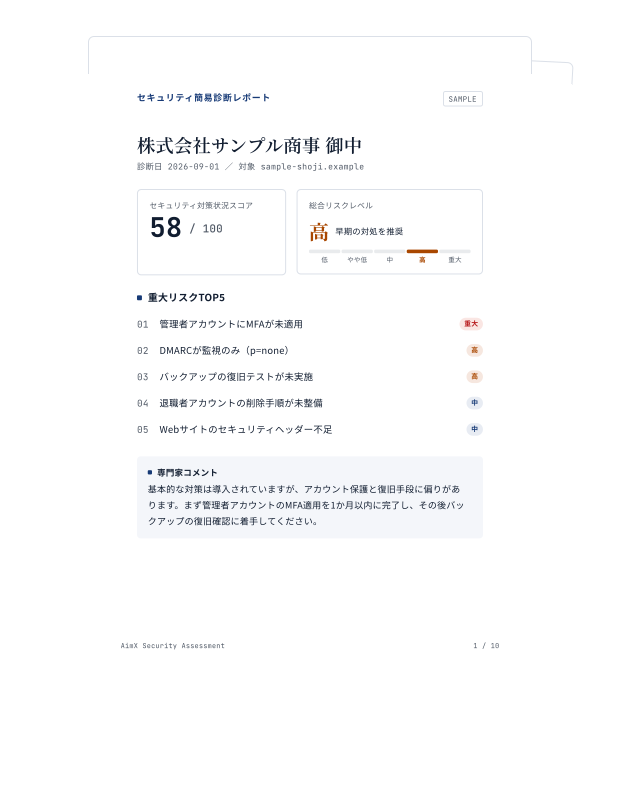
専門用語やチェック結果を並べるだけではなく、「何が起きうるのか」「なぜその判定なのか」「何をすべきか」が分かるように整理します。
セキュリティ簡易診断レポート
SAMPLE診断日 2026-09-01 / 対象 sample-shoji.example
セキュリティ対策状況スコア
58/ 100
総合リスクレベル
高早期の対処を推奨
低
やや低
中
高
重大
重大リスクTOP5
専門家コメント
基本的な対策は導入されていますが、アカウント保護と復旧手段に偏りがあります。まず管理者アカウントのMFA適用を1か月以内に完了し、その後バックアップの復旧確認に着手してください。重大リスク詳細 / No.1
SAMPLE重大
パスワードが漏えい・推測された場合、管理者権限でメールやファイルが閲覧・削除され、取引先へのなりすましメール送信に悪用されるおそれがあります。
外部から確認したセキュリティ状況
SAMPLE対象 sample-shoji.example / www.sample-shoji.example
| 項目 | 結果 | 所見 |
|---|---|---|
| DNS | 問題なし | ネームサーバー2系統を確認 |
| SPF | 問題なし | 送信元を限定して設定 |
| DKIM | 要確認 | 受信ヘッダーで署名を確認できず |
| DMARC | 要対応 | p=none(監視のみ) |
| HTTPS / TLS | 問題なし | TLS 1.2以上のみ応答 |
| 証明書 | 問題なし | 有効期限まで74日 |
| セキュリティヘッダー | 要対応 | HSTS・CSPが未設定 |
| CMS公開情報 | 要確認 | バージョン情報が公開 |
| サブドメイン候補 | 要確認 | CTログから7件を抽出 |
| 漏えい情報 | 要対応 | 指定5件中1件が該当 |
| ドメイン有効期限 | 問題なし | 残り211日 |
組織的対策の状況マップ
SAMPLE質問票の回答を評価ルールに基づき4段階で整理
「認証・アカウント」「バックアップ」「インシデント対応」の3領域は、重大リスクTOP5と関連しています。改善ロードマップでは、この3領域を優先しています。
改善ロードマップ
SAMPLE重大リスクTOP5と対応の容易さから整理
今すぐ 〜1か月
早期 〜3か月
中期 〜12か月
「今すぐ」の3項目は追加費用をかけずに社内で実施できる内容です。
※掲載内容は、架空の企業・ドメインを用いたサンプルです。数値・所見は実在する組織の診断結果を示すものではありません。また、実際のレポートとはフォーマットが異なる場合があります。
-診断方法
ご回答いただいた内容と、インターネット上から確認できる情報を組み合わせ、診断担当者が結果を確認します。
STEP 1
セキュリティ体制、アカウント管理、端末、バックアップ、クラウド、インシデント対応などについてご回答いただきます。質問は約40〜50問が基本で、利用環境に応じて必要な項目のみ追加します。
STEP 2
主要ドメインや代表的なWebサイトについて、外部から確認できる公開情報を調査します。システムへの侵入を試みたり、負荷をかけたりする調査ではありません。
STEP 3
回答とチェック結果を所定の基準で評価したうえで、診断担当者が、誤検知の可能性や事業への影響などを確認します。
STEP 4
現在の対策状況、重大リスクTOP5、改善の優先順位などをレポートにまとめて提出します。
STEP 2 の確認例
| 何を確認するか | 主な確認項目 |
|---|---|
 メールのなりすまし対策 | MX / SPF / DKIM / DMARC |
 Webサイトの通信と設定 | HTTPS / TLS証明書 / HTTPセキュリティヘッダー / Cookie属性 |
 外部に公開されている情報 | CMS公開情報 / 管理画面等の公開情報 / サブドメイン候補(CTログ等) / 外部サービス参照CNAME等 / 公開技術情報 |
 ドメインと漏えい情報 | DNS / ドメイン有効期限 / メールアドレスの漏えい情報 |
-AimXが選ばれる3つの理由
01
中小企業診断士と情報処理安全確保支援士が在籍。技術的に正しいだけでなく、事業規模、予算、人員、業務への影響を踏まえた、無理のない対策をご提案します。
02
NTTグループにてISO27001・27017認証取得、総務省要件対応サービスの導入支援、内部監査を経験。銀行・区役所から中小企業まで、規模を問わずAI・IT・セキュリティ分野の研修・支援実績があります。
03
診断結果を報告して終わりではなく、リスクごとに優先順位をつけた具体的な対策を提示します。対策の実施はセキュリティ顧問サービスで支援可能。SCS評価制度対応やBCP策定まで、リスクマネジメント全体をワンストップで対応します。
-セキュリティ診断プラン
まずは、自社の重大なリスクと対策の優先順位を把握したい企業へ。
100,000円(税別)
1法人、主要ドメイン1件、代表的なWebサイト1件、メールドメイン1件を対象にした例です。
※上記は一例です。
申告内容だけでなく、証跡や実際の運用状況まで確認したい企業へ。
400,000円~(税別)
範囲確定後にお見積り
簡易診断の対象に加え、証跡と運用まで確認する例です。
※上記は一例です。
実際の設定状況や技術的なリスクまで、より深く確認したい企業へ。
個別見積
標準診断の対象に加え、設定と技術状態まで検証する例です。
※上記は一例です。
-プラン比較
| 項目 | 簡易診断 | 標準診断 | 詳細診断 |
|---|---|---|---|
| 主な用途 | まず全体像を把握 | 証跡・運用まで確認 | 設定・技術状態まで検証 |
| 確認方法 | |||
| 質問への回答 | ○ | ○ | ○ |
| 外部からのチェック(メール・Web・公開情報など) | ○ | ○ | ○ |
| 証跡確認 | ― | ○ | ◎ |
| ヒアリング | ― ※1 | ○ | ◎ |
| 管理画面・設定確認 | ― | △ | ◎ |
| 技術調査 | |||
| ポートスキャン | ― | △ | ○ |
| 非認証脆弱性スキャン | ― | △ | ○ |
| 認証脆弱性スキャン | ― | ― | ○ ※2 |
| レポート | |||
| 重大リスクTOP5 | ○ | ○ | ○ |
| 改善優先順位 | ○ | ○ | ○ |
| SCS対応上の参考所見 | ○ | ○ | ○ |
| 回答内容と証跡・運用状況との整合性 | ― | ○ | ○ |
| 中長期の改善方針 | ― | ○ | ○ |
| 詳細な改善ロードマップ | ― | ― | ○ |
| 価格と納期 | |||
| 価格(税別) | 100,000円 | 400,000円〜 | 個別見積 |
| 納期目安 | 1〜2週間 | 1〜1.5か月 | 個別にご案内 |
◎ 詳細に実施 ○ 実施・提供 △ 対象・範囲を限定して実施 ― 対象外
※1 簡易診断では、ヒアリングは実施しません。ただし、ご回答内容に不明点がある場合など、追加の確認事項をご連絡することがあります。
※2 詳細診断の技術調査は、対象環境とご要望を踏まえ、お見積り時に実施範囲を定めます。
-SCS評価制度への対応
セキュリティ診断の結果をもとに、SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)への対応にあたって、追加の確認や整備が必要な領域を整理します。規程や証跡の整備、自己評価の準備など、取得に向けた支援もご相談いただけます。
SCS対応について相談する →診断に含まれる内容
診断結果から、SCS対応に向けて追加確認や整備が必要と考えられる領域を整理(SCS対応上の参考所見)
別途、SCS対応に向けた支援
制度の概要(2026年10月時点)
SCS評価制度は、企業のセキュリティ対策の実施状況を評価し、その結果を★の段階で示す制度です。
★★★
取得希望組織が要求事項・評価基準に基づいて自己評価を行い、SCSセキュリティ専門家がその内容を確認・助言する方式です。
★★★★
指定を受けた評価機関による第三者評価に加え、技術検証を行う方式です。
★3・★4は2027年3月頃の運用開始が予定されています。最新情報はIPAの公表内容をご確認ください。
注記本サービスのセキュリティ診断(簡易・標準・詳細)は、SCS評価制度に基づく正式な適合判定や、★を取得できるかどうかの判定を行うものではありません。★取得をご検討いただく際の参考情報としてご利用ください。
-診断の流れ
目的や現在の課題を伺い、プランと診断の対象範囲を確認します。
診断対象となるドメインやWebサイトなどをお知らせいただきます。
質問にご回答いただきます。簡易診断の場合、20〜30分が目安です。標準診断・詳細診断では、ヒアリングや証跡の確認も行います。
ご回答内容と外部からのチェック結果をもとに、診断担当者が評価・レビューを行います。標準診断・詳細診断では、対象範囲に応じて設定確認や技術調査も実施します。
診断結果をレポートとして提出し、内容についてのご質問にお答えします。必要に応じて、対策の実施支援や標準診断・詳細診断、SCS対応支援についてもご相談いただけます。
-よくあるご質問
-ご相談・お問い合わせ
現在の課題や対象環境を確認したうえで、適した診断内容をご案内します。